ITIL 5 – co oznacza nowa edycja ITIL? Zmiany i certyfikacje
Szukasz informacji o ITIL 5? Sprawdź, jak wygląda aktualny schemat certyfikacji ITIL, co oznacza ITIL (Version 5) i jak zaplanować rozwój kompetencji. czytaj dalej
16 min czytania
Biznes oczekuje szybszej obsługi dzięki AI. Zespół IT przygotowuje integrację, bezpieczeństwo pyta o dostęp do danych, a dostawca proponuje kolejne funkcje. Kto decyduje, co system może robić samodzielnie? Kto odpowiada za jego błędy? Governance w ITIL 5 pomaga uporządkować te kwestie i połączyć rozwój technologii z celami organizacji.
Jeśli odpowiadasz za technologię, znasz presję towarzyszącą wdrażaniu nowych rozwiązań. Trzeba pokazać wartość biznesową, zadbać o stabilność usług i przygotować zespół na zmianę. W przypadku sztucznej inteligencji dochodzą pytania o jakość odpowiedzi, zakres autonomii i moment, w którym powinien zareagować człowiek.
Governance określa, kto ma prawo podejmować decyzje, jakie ryzyko organizacja może zaakceptować i jak sprawdzać rezultaty. Dzięki temu liderzy, zespoły i właściciele biznesowi mają wspólny punkt odniesienia przy rozwijaniu produktów i usług cyfrowych.
Jak wykorzystać to podejście w praktyce? Wyjaśniamy, czym nadzór różni się od codziennego zarządzania, jak ITIL AI Governance pomaga oceniać zastosowania AI i od czego zacząć porządkowanie odpowiedzialności w swojej organizacji.
Governance można opisać jako ład organizacyjny oraz sposób kierowania organizacją i sprawowania nad nią nadzoru. W kontekście ITIL łączy strategię z decyzjami dotyczącymi technologii, produktów i usług cyfrowych.
Dobrze zaprojektowany nadzór pomaga odpowiedzieć na pytania:
Załóżmy, że organizacja chce wdrożyć asystenta AI do obsługi klientów. Wybór narzędzia i przygotowanie integracji to część pracy. Potrzebne są również ustalenia dotyczące dostępu do danych, zakresu samodzielności asystenta, odpowiedzialności za błędne odpowiedzi i sposobu obsługi reklamacji.
Jeżeli asystent poda klientowi niewłaściwe warunki umowy, zespół powinien wiedzieć, kto ocenia sytuację, kto kontaktuje się z klientem i kto może ograniczyć działanie narzędzia. Te kwestie warto rozstrzygnąć przed uruchomieniem usługi.
Governance daje wdrożeniu jasno określony cel, właściciela i zasady nadzoru. Ułatwia też rozmowę z zarządem: pozwala pokazać, jak oczekiwane korzyści wiążą się z kosztami, odpowiedzialnością i ryzykiem.
Nadzór można uporządkować przez cztery powiązane działania: angażowanie interesariuszy, ocenę, wyznaczanie kierunku i monitorowanie.
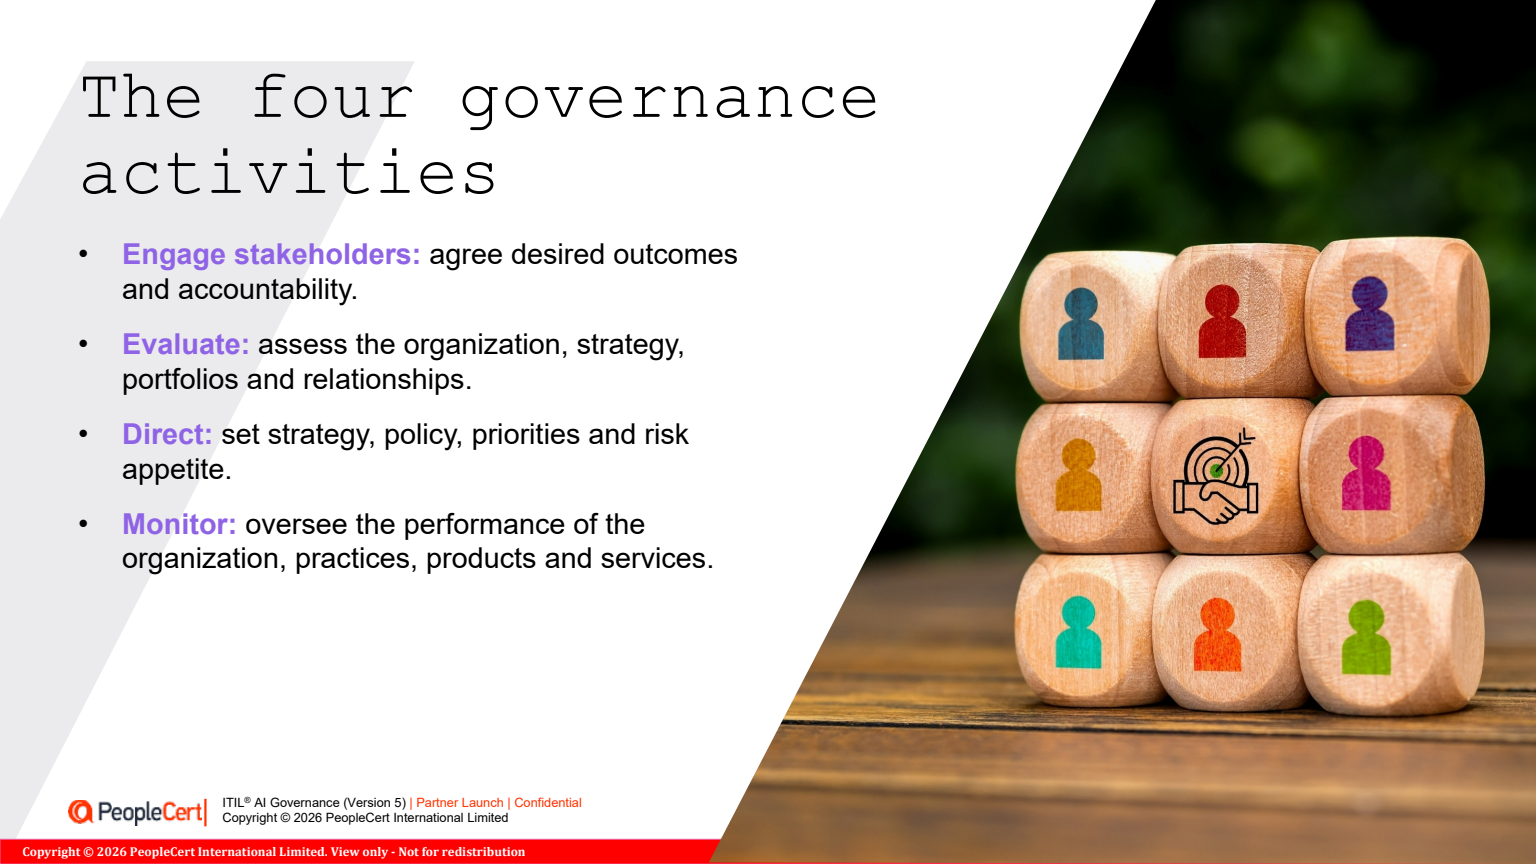
W praktyce wracamy do nich podczas rozwoju usługi, zmiany jej zastosowania czy pojawienia się nowych informacji. Pozwalają uzgadniać decyzje, sprawdzać ich zasadność i korygować przyjęty kierunek.
Pierwszym zadaniem jest ustalenie, kogo dotyczą decyzje i jakie potrzeby trzeba uwzględnić. W zależności od zastosowania AI będą to klienci, użytkownicy, pracownicy, właściciele produktów, dostawcy, kierownictwo oraz osoby odpowiedzialne za bezpieczeństwo.
Każda z tych grup może inaczej rozumieć sukces. Zespół obsługi klienta oczekuje krótszego czasu odpowiedzi. Klient potrzebuje skutecznego rozwiązania problemu. Bezpieczeństwo chce mieć pewność, że informacje trafiają wyłącznie do uprawnionych osób. Właściciel biznesowy sprawdza koszty i jakość całego procesu.
Rolą lidera jest pomóc uzgodnić te oczekiwania. Jeżeli organizacja mierzy wyłącznie szybkość odpowiedzi, może przeoczyć wzrost liczby reklamacji lub ponownych kontaktów. Wspólne określenie rezultatu pozwala wcześniej wychwycić takie rozbieżności.
Ocena pozwala ustalić, czy planowane działanie jest uzasadnione i czy organizacja ma warunki do jego realizacji. Obejmuje strategię, dostępne zasoby, inne inicjatywy oraz zależności od partnerów i dostawców.
Przed wdrożeniem AI warto przyjrzeć się jakości danych, kompetencjom zespołu i możliwym skutkom błędów. Trzeba również porównać spodziewane korzyści z kosztami wdrożenia, utrzymania i nadzoru.
Asystent może dobrze działać podczas demonstracji, a jednocześnie wymagać gruntownego uporządkowania bazy wiedzy przed uruchomieniem. To istotna informacja przy podejmowaniu decyzji o zakresie i terminie wdrożenia.
Na podstawie oceny organizacja określa priorytety, polityki, odpowiedzialność i akceptowalny poziom ryzyka. Ustala też, kto podejmuje poszczególne decyzje.
Asystent AI może otrzymać zgodę na przygotowywanie propozycji odpowiedzi. Zmiana warunków umowy lub przyznanie rekompensaty może wymagać zatwierdzenia przez pracownika.
Granice powinny być zrozumiałe dla ludzi i odzwierciedlone w konfiguracji systemu. Zapis w polityce wymaga przełożenia na dostępne funkcje, uprawnienia oraz sposób przekazywania spraw do człowieka.
Monitorowanie pokazuje, czy produkty, usługi i sposób pracy organizacji odpowiadają przyjętemu kierunkowi.
W przypadku AI potrzebna jest ocena jakości odpowiedzi, skutków automatycznych działań i doświadczeń użytkowników. Sama dostępność narzędzia mówi niewiele o tym, czy pomaga ono osiągać cel biznesowy.
Jeżeli rozwiązanie działa szybko, ale regularnie udziela błędnych informacji, wyniki monitorowania powinny prowadzić do reakcji. Może nią być poprawa źródeł wiedzy, ograniczenie funkcji lub czasowe zatrzymanie automatycznych działań. Wcześniejsze ustalenie odpowiedzialności ułatwia podjęcie takiej decyzji.
Governance i management są ze sobą powiązane, ale pełnią różne funkcje. Nadzór określa kierunek, odpowiedzialność i granice działania. Zarządzanie organizuje pracę potrzebną do osiągnięcia uzgodnionych rezultatów.
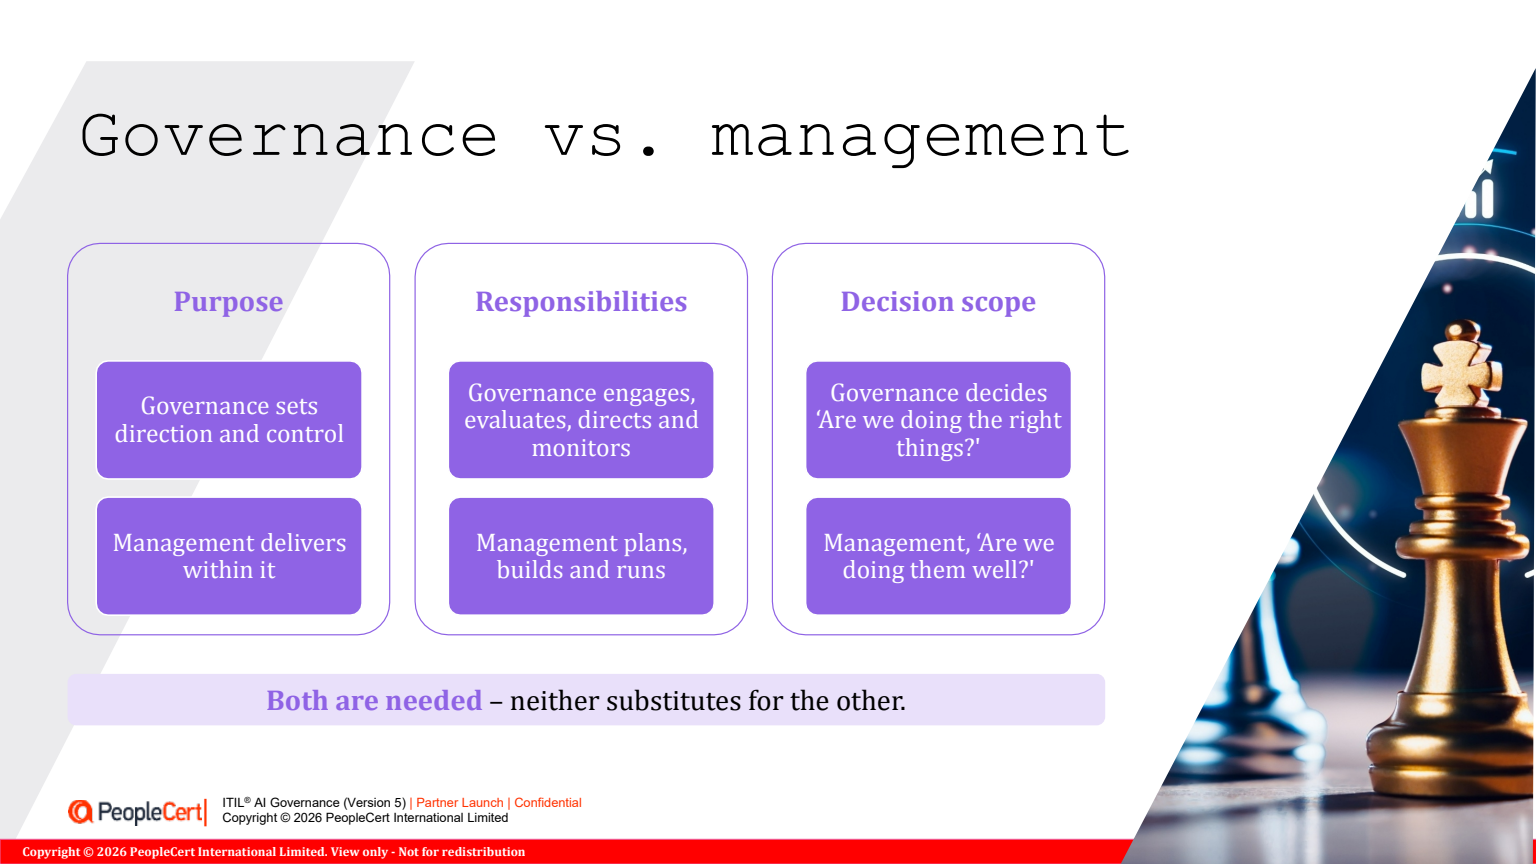
| Obszar | Governance – nadzór | Management – zarządzanie |
|---|---|---|
| Cel | Właściwy kierunek i jasna odpowiedzialność. | Skuteczna realizacja działań. |
| Typowe decyzje | Priorytety, polityki, uprawnienia i akceptacja ryzyka. | Plany, zasoby, zadania i organizacja pracy. |
| Przykład dotyczący AI | Ustalenie, które operacje wymagają zgody człowieka. | Przygotowanie procesu zatwierdzania i zapewnienie obsady. |
| Ocena efektów | Czy działania odpowiadają celom i oczekiwaniom interesariuszy? | Czy praca przebiega skutecznie i efektywnie? |
Uzupełnieniem obu obszarów jest przywództwo. Lider pomaga zespołowi zrozumieć cel, wyjaśnia sens ograniczeń i tworzy warunki do zgłaszania problemów.
W praktyce jedna osoba może uczestniczyć w nadzorze, zarządzaniu i prowadzeniu zmiany. Ważne, aby wiedziała, jakie ma uprawnienia i kiedy potrzebuje decyzji innych osób. Odpowiedzialność za wdrożenie AI nie oznacza automatycznie prawa do zaakceptowania każdego związanego z nim ryzyka.
Polityka zatwierdzona przez kierownictwo potrzebuje wsparcia w codziennym działaniu organizacji. Przy projektowaniu nadzoru warto uporządkować sześć elementów:
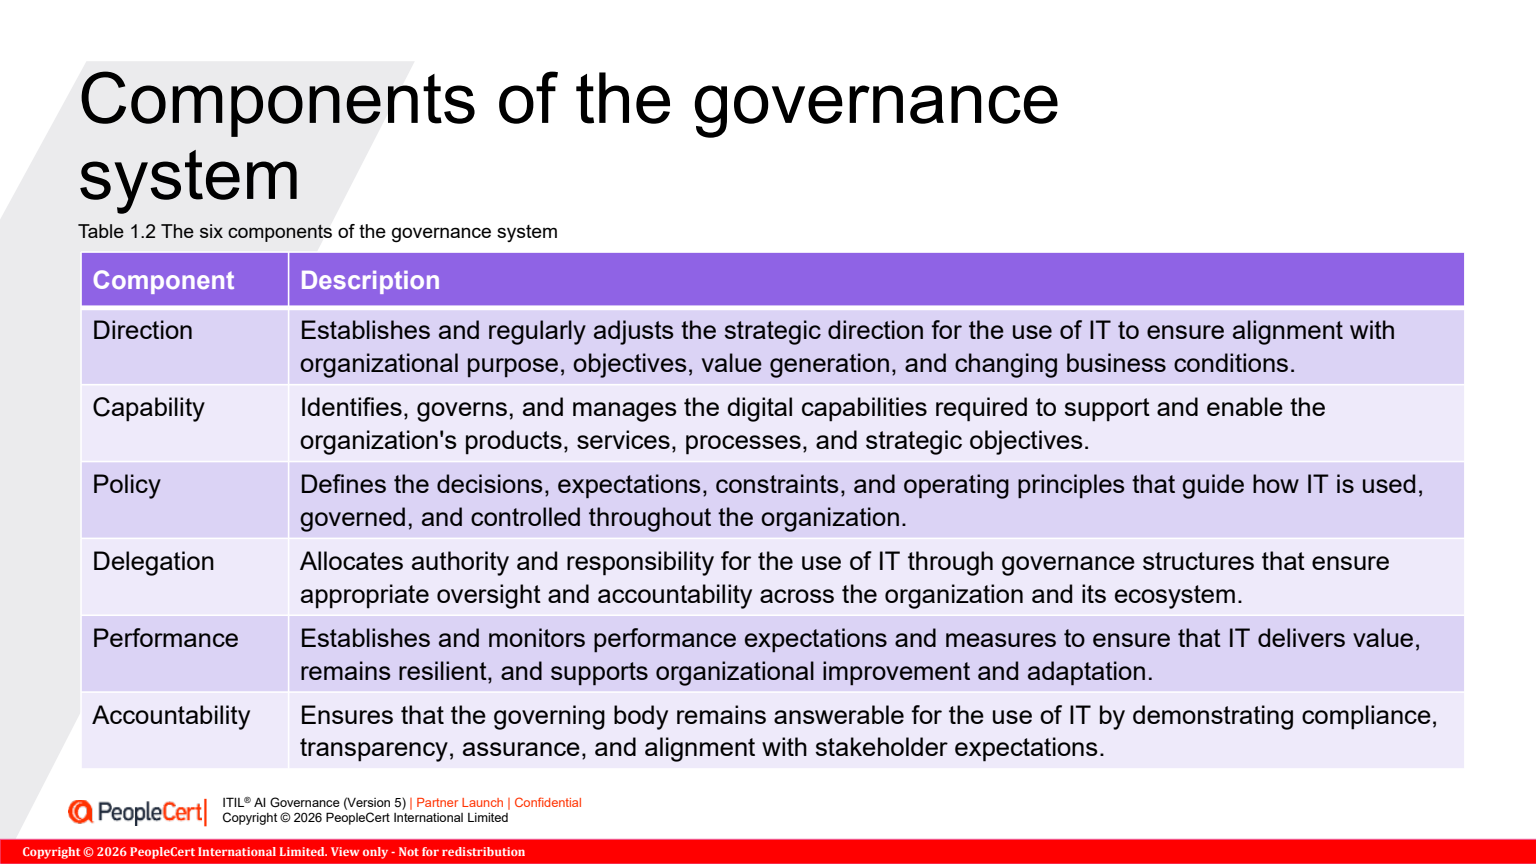
Elementy te wzajemnie się uzupełniają. Organizacja może mieć ambitną strategię AI, ale bez odpowiednich danych i kompetencji trudno będzie ją zrealizować. Może też uruchomić monitorowanie, lecz bez wskazania osoby odpowiedzialnej za reakcję wykryte problemy pozostaną nierozwiązane.
Z perspektywy lidera warto sprawdzić spójność tych ustaleń. Czy osoba odpowiedzialna za jakość usługi ma wpływ na źródła danych? Czy zespół zobowiązany do reakcji może ograniczyć działanie systemu? Czy na utrzymanie nadzoru przewidziano czas i zasoby?
Takie pytania pomagają wykryć sytuacje, w których odpowiedzialność istnieje w dokumentach, ale trudno ją wykonać.
ITIL AI Governance dotyczy odpowiedzialnego kierowania wykorzystaniem sztucznej inteligencji i sprawowania nad nim nadzoru. Obejmuje zastosowania AI w produktach, usługach, działaniach operacyjnych i podejmowaniu decyzji.
Warto rozróżnić trzy powiązane obszary:
ITIL AI Governance (Version 5) jest również osobną kwalifikacją. Jej zakres obejmuje między innymi nadzór, odpowiedzialność, przejrzystość oraz modele wspierające praktyczne wykorzystanie AI w organizacji. Poznaj zakres kwalifikacji PeopleCert.
Dla lidera technologicznego to perspektywa, która pomaga połączyć rozmowę o możliwościach narzędzia z pytaniami o organizację pracy. Kto zatwierdza nowe zastosowanie? Kto ocenia jego wyniki? Kto może zmienić zakres działania? Odpowiedzi powinny być wspólne dla osób rozwijających usługę i tych, które odpowiadają za jej efekty biznesowe.
Sztuczna inteligencja może generować wiarygodnie brzmiące, ale niepoprawne odpowiedzi. Jakość wyników może zmieniać się wraz z danymi, konfiguracją lub aktualizacją modelu. Znaczenie ma również to, jak pracownicy interpretują i wykorzystują otrzymane informacje.
Szczególnej uwagi wymaga zakres samodzielności systemu. Narzędzie przygotowujące robocze podsumowanie dokumentu ma inny profil ryzyka niż agent, który na jego podstawie zmienia dane klienta lub uruchamia operacje w innych aplikacjach.
Ocena konkretnego zastosowania powinna obejmować:
Oficjalne materiały ITIL podkreślają dobór kontroli do zastosowania AI, w tym znaczenie nadzoru człowieka i możliwości zatrzymania systemu, gdy jest to potrzebne. Więcej o dopasowaniu zabezpieczeń w ITIL AI Governance.
W praktyce rozszerzenie funkcji powinno uruchamiać ponowną ocenę. Zgoda na asystenta odpowiadającego na pytania nie rozstrzyga jeszcze, czy może on samodzielnie wykonywać działania.
ITIL AI Capability Model, nazywany modelem 6C, pomaga opisać rozwiązanie przez funkcje, które faktycznie wykonuje. Dzięki temu łatwiej rozmawiać o jego możliwościach i związanych z nimi wymaganiach.
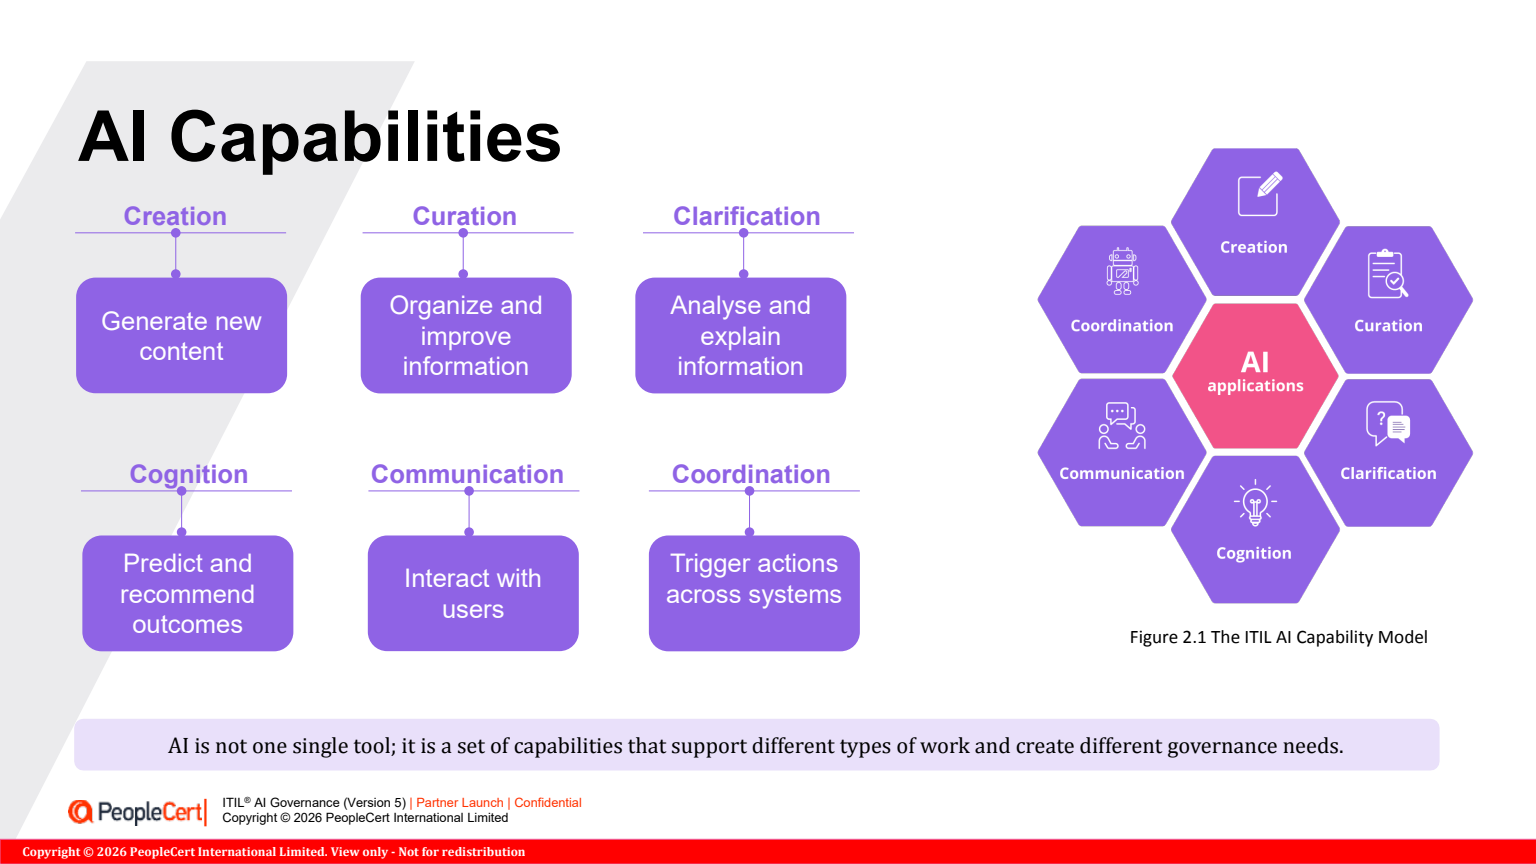
| Zdolność | Co oznacza? | Przykładowe zastosowanie |
|---|---|---|
| Creation | Tworzenie nowych treści lub artefaktów. | Przygotowanie projektu instrukcji, wiadomości lub kodu. |
| Curation | Porządkowanie i poprawianie jakości istniejących informacji. | Wykrywanie duplikatów i nieaktualnych treści w bazie wiedzy. |
| Clarification | Ułatwianie zrozumienia i wykorzystania informacji. | Podsumowanie raportu lub objaśnienie procedury. |
| Cognition | Rozpoznawanie wzorców, anomalii i zależności. | Wskazanie prawdopodobnej przyczyny awarii. |
| Communication | Interakcja z użytkownikami. | Rozmowa z pracownikiem przez asystenta. |
| Coordination | Wykonywanie lub koordynowanie działań w systemach. | Uruchomienie operacji na podstawie zgłoszenia. |
Sześć zdolności opisano w oficjalnych materiałach ITIL dotyczących AI governance. Jedno zastosowanie może łączyć kilka z nich. ITIL o modelu zdolności AI.
Asystent service desk może jednocześnie rozmawiać z pracownikiem, objaśniać instrukcję i wykonywać wybrane zadania. W takim przypadku trzeba ocenić również skutki połączenia funkcji. Błędna rekomendacja ma większe znaczenie, jeśli system od razu wykonuje oparte na niej działanie.
Model 6C porządkuje analizę możliwości rozwiązania. Do oceny ryzyka potrzebne są dodatkowo informacje o danych, uprawnieniach, użytkownikach i konsekwencjach błędów.
Ocena AI wymaga współpracy osób rozumiejących technologię, proces biznesowy, dane i wpływ rozwiązania na użytkowników. Pomagają w tym cztery perspektywy: uprawnienia i ryzyko, etyka, dane i wyniki oraz zgodność i działanie operacyjne. Więcej o perspektywach wpływu AI w materiałach ITIL.
Organizacja ustala, kto może zatwierdzić wykorzystanie AI, kto akceptuje ryzyko i kiedy potrzebna jest eskalacja. Określa również decyzje, które system może podejmować samodzielnie.
Automatyczne przypisanie kategorii zgłoszenia może mieścić się w dozwolonym zakresie. Nadanie dodatkowych uprawnień użytkownikowi może wymagać odrębnej zgody.
Warto też ustalić, kto zatwierdza zmianę tych granic. Rozszerzenie uprawnień przez administratora może mieć konsekwencje wykraczające poza techniczną konfigurację usługi.
Ta perspektywa obejmuje sprawiedliwość, przejrzystość, odpowiedzialność i zachowanie wpływu człowieka na rezultaty.
Ocena powinna uwzględniać osoby, których dotyczą wyniki działania systemu. Czy różne grupy użytkowników otrzymują porównywalną jakość obsługi? Czy pracownik może zakwestionować rekomendację? Czy wiadomo, gdzie zgłosić problem?
Takie pytania warto uwzględnić w testach i późniejszym monitorowaniu. Średni wynik jakości może ukrywać trudności dotyczące konkretnej grupy użytkowników lub rodzaju spraw.
Potrzebne są zasady dotyczące źródeł informacji, aktualności, dostępu, ochrony i oceny rezultatów.
Asystent korzystający z nieaktualnej procedury może udzielać błędnych wskazówek mimo poprawnego działania integracji. Dlatego właściciel wiedzy i właściciel usługi powinni uzgodnić sposób aktualizacji treści oraz reagowania na wykryte nieprawidłowości.
Istotna jest również ocena wyników w kontekście zadania. Odpowiedź może być językowo poprawna, a jednocześnie niewystarczająca do rozwiązania problemu użytkownika.
Organizacja identyfikuje wymagania odnoszące się do danego zastosowania AI, w tym zobowiązania wobec klientów i dostawców. Ustala też, jak potwierdzi ich spełnienie.
Pomocne mogą być zapisy decyzji, wyniki testów, dokumentacja zmian i uzgodnienia dotyczące usług zewnętrznych. Warto określić, kto utrzymuje te informacje i kiedy wymagają aktualizacji.
Cztery perspektywy trzeba rozpatrywać łącznie. Poprawa jakości danych nie rozwiąże problemu niejasnej odpowiedzialności, a formalna zgoda na wdrożenie nie zastąpi sprawdzenia jego działania.
Pracę nad nadzorem można uporządkować w czterech etapach: ocena, projektowanie, wdrożenie i utrzymanie. Poniższy opis przekłada podejście ITIL AI Governance Improvement Model na praktyczne pytania i działania.
Zacznij od ustalenia, jak AI jest już wykorzystywana i jakie mechanizmy nadzoru działają w organizacji. Sprawdź zasady zakupów, bezpieczeństwa, zarządzania zmianą, obsługi incydentów i współpracy z dostawcami.
Wykorzystaj realistyczne scenariusze:
Rezultatem powinna być lista luk wraz z oceną ich znaczenia. Warto przy każdej wskazać właściciela i kolejny krok, aby analiza prowadziła do działania.
Na podstawie oceny ustal docelowy zakres nadzoru: uprawnienia, punkty kontroli, wymagania dotyczące danych, zasady eskalacji i sposób oceny wyników.
Formułuj wymagania tak, aby można było sprawdzić ich realizację. Zapis „odpowiedzi mają być poprawne” wymaga doprecyzowania: jakie typy spraw badacie, kto ocenia odpowiedzi i jaki wynik uruchamia reakcję?
Podobnie „nadzór człowieka” potrzebuje konkretnego przebiegu. Trzeba określić, kiedy człowiek przejmuje sprawę, jakie informacje otrzymuje i czy ma czas oraz uprawnienia do podjęcia decyzji.
Na tym etapie zasady stają się częścią procesów, konfiguracji i obowiązków zespołu.
Może to oznaczać ograniczenie uprawnień agenta, uruchomienie rejestrowania działań, przygotowanie przekazania spraw do człowieka i przeszkolenie pracowników. Przed uruchomieniem warto przećwiczyć także reakcję na błąd.
Jeżeli docelowe rozwiązanie wymaga czasu, można zastosować zabezpieczenia przejściowe. Powinny mieć właściciela, określony zakres i termin ponownej oceny. Dzięki temu tymczasowe ustalenia pozostają widoczne w planie pracy.
Po uruchomieniu AI regularnie sprawdzaj wyniki, ryzyko i działanie zabezpieczeń. Do przeglądu mogą skłaniać zmiany modelu, danych, dostawcy, integracji lub zakresu autonomii.
Wnioski z incydentów i opinie użytkowników powinny prowadzić do aktualizacji zasad. Warto również sprawdzać, czy odpowiedzialne osoby nadal mają potrzebne kompetencje, uprawnienia i zasoby.
Nadzór wymaga utrzymania przez cały okres wykorzystania rozwiązania. Osoba przejmująca usługę powinna rozumieć zarówno jej konfigurację, jak i powody przyjętych ograniczeń.
Wyobraźmy sobie organizację wdrażającą asystenta, który pomaga pracownikom rozwiązywać problemy IT. Początkowo odpowiada na pytania na podstawie bazy wiedzy. W kolejnym etapie ma inicjować wybrane działania.
To przykład ilustracyjny, pokazujący sposób podejmowania decyzji.
| Decyzja | Przykładowe ustalenie |
|---|---|
| Cel biznesowy | Skrócenie czasu rozwiązania prostych spraw przy utrzymaniu jakości obsługi. |
| Zakres informacji | Korzystanie z zatwierdzonej, aktualizowanej bazy wiedzy. |
| Samodzielność | Wykonywanie wyłącznie wskazanych i przetestowanych działań. |
| Udział człowieka | Przekazywanie spraw wykraczających poza ustalony zakres lub wymagających dodatkowej zgody. |
| Odpowiedzialność | Wskazany właściciel usługi oraz osoby odpowiedzialne za wiedzę i mechanizmy kontroli. |
| Monitorowanie | Ocena skuteczności rozwiązań, ponownych zgłoszeń i przekroczeń uprawnień. |
| Reakcja na problem | Ustalona możliwość ograniczenia funkcji lub zatrzymania automatycznych działań. |
Po pilotażu okazuje się, że asystent zamyka wiele zgłoszeń, ale część użytkowników wraca z tym samym problemem. Analiza pokazuje, że instrukcja jest nieaktualna dla jednej z wersji aplikacji.
W takiej sytuacji potrzebne są powiązane działania: aktualizacja wiedzy, sprawdzenie wcześniejszych odpowiedzi i decyzja, czy do czasu poprawy ograniczyć obsługę tego typu spraw.
Przykład pokazuje, dlaczego sama liczba automatycznie zamkniętych zgłoszeń nie wystarcza do oceny sukcesu. Liczy się również to, czy problem został rozwiązany i jakiego wsparcia nadal potrzebuje użytkownik.
Shadow AI oznacza wykorzystanie AI poza widocznością lub uzgodnionymi zasadami organizacji. Może obejmować samodzielnie założone konta, niezatwierdzone integracje i funkcje uruchamiane w już używanych aplikacjach.
Dla lidera oznacza to trudność w ustaleniu, gdzie trafiają dane, na jakich wynikach opierają się pracownicy i kto odpowiada za konsekwencje.
Warto zacząć od zrozumienia potrzeb zespołu. Pracownicy mogą sięgać po własne narzędzia, ponieważ potrzebują szybciej analizować dokumenty, przygotowywać odpowiedzi lub porządkować informacje. Ta wiedza pomaga zaprojektować użyteczne zasady.
Praktyczne działania obejmują:
Widoczność rośnie, gdy pracownicy wiedzą, jak korzystać z AI i gdzie uzyskać wsparcie. Warto więc sprawdzać, czy procedury są zrozumiałe i odpowiadają rzeczywistemu sposobowi pracy.
Pomiar powinien obejmować rezultaty biznesowe oraz jakość nadzoru. Poniższe wskaźniki są propozycjami do dopasowania do konkretnej usługi.
Wartość biznesowa. Czas rozwiązania sprawy, jakość obsługi, koszt całego procesu i doświadczenie użytkownika. Pomagają ocenić, czy zastosowanie AI przynosi oczekiwany efekt.
Odpowiedzialność i widoczność. Udział zastosowań AI z przypisanym właścicielem, aktualną oceną ryzyka i określonym zakresem autonomii. Pokazują, jak dobrze organizacja rozpoznaje swoje wykorzystanie AI.
Skuteczność zabezpieczeń. Liczba przekroczeń uprawnień, czas wykrycia nieprawidłowości, czas reakcji i częstość powtarzających się błędów.
Zdolność do doskonalenia. Realizacja działań po przeglądach i incydentach, aktualność dokumentacji oraz przygotowanie zespołu do obsługi problemów.
Każdy miernik wymaga interpretacji. Duża liczba interwencji człowieka może oznaczać niską jakość rozwiązania, ale również skuteczne wychwytywanie trudnych przypadków. Spadek liczby zgłoszonych błędów może wynikać z poprawy jakości albo z problemów ze zgłaszaniem nieprawidłowości.
Dlatego przy każdym wskaźniku warto określić, kto analizuje wynik i jaką decyzję może na jego podstawie podjąć.
Dokument potrzebuje przełożenia na role, uprawnienia, monitorowanie i sposoby reagowania. Sprawdź, czy zespół potrafi zastosować ustalenia podczas konkretnego zdarzenia.
Zakres kontroli powinien wynikać z funkcji rozwiązania, jego autonomii i możliwych skutków. Nadmierne wymagania utrudniają proste zastosowania, a zbyt słabe pozostawiają istotne ryzyko bez nadzoru.
Wyniki AI mogą wpływać na sprzedaż, obsługę klientów, finanse i pracowników. Właściciele biznesowi powinni uczestniczyć w ustalaniu celów, ocenie ryzyka i analizie rezultatów.
Ryzyko zmienia się wraz z rozwiązaniem i jego otoczeniem. Potrzebne są regularne przeglądy oraz ponowne oceny po istotnych zmianach.
Dodanie możliwości wykonywania działań zmienia konsekwencje błędu. Każde takie rozszerzenie wymaga sprawdzenia uprawnień, odpowiedzialności i możliwości interwencji.
Governance jest jednym z pięciu komponentów ITIL Value System, czyli systemu wartości ITIL. Pozostałe to zasady przewodnie, łańcuch wartości, praktyki zarządzania i ustawiczne doskonalenie.
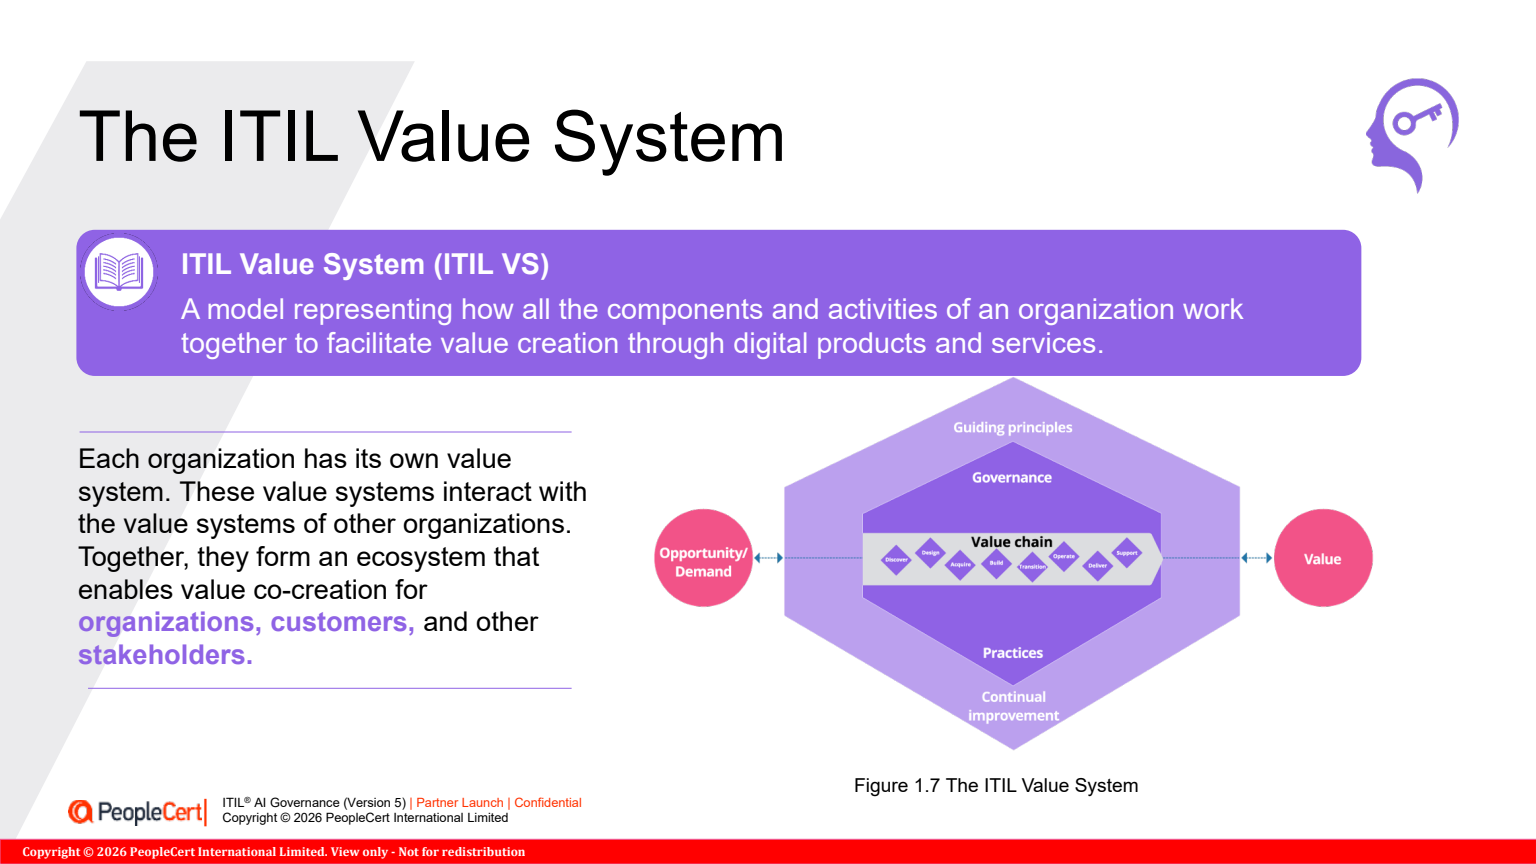
System wartości pokazuje, jak elementy organizacji współpracują przy tworzeniu wartości. Nadzór nadaje tym działaniom kierunek i określa odpowiedzialność.
W projektach AI oznacza to spojrzenie na całą usługę: użytkowników, wsparcie, dostawców, procesy i sposób rozwoju. Poprawa szybkości odpowiedzi asystenta może nie przynieść oczekiwanych korzyści, jeżeli zespół nie jest przygotowany do obsługi spraw przekazywanych przez automat.
Podobnie wdrożenie nowego narzędzia nie rozwiąże problemu nieaktualnej wiedzy. Rezultat zależy od współpracy wszystkich elementów usługi. Taka perspektywa pomaga liderowi ustalać priorytety inwestycji i wyjaśniać biznesowi zależności między technologią a wynikiem.
ITIL pomaga analizować zarządzanie produktami i usługami przez cztery wymiary:
Każdy z nich wnosi inne pytania do oceny wdrożenia AI.
Czy pracownicy potrafią oceniać odpowiedzi i rozpoznawać sytuacje wymagające eskalacji? Czy źródła wiedzy są aktualne? Jak dowiecie się o zmianach po stronie dostawcy? Co dzieje się ze sprawą, gdy asystent przekazuje ją człowiekowi?
Cztery wymiary pomagają sprawdzić kompletność przygotowania usługi. Uzupełniają wcześniejsze perspektywy AI governance: kierują uwagę na warunki organizacyjne i operacyjne potrzebne do realizacji ustalonych zasad.
ITIL 5, oficjalnie ITIL (Version 5), rozwija podejście do zarządzania produktami i usługami cyfrowymi w całym ich cyklu życia. Uwzględnia wykorzystanie AI, złożoność środowiska i doświadczenia interesariuszy.
Zachowuje przy tym ciągłość z wcześniejszymi wersjami, w tym sprawdzone koncepcje systemu wartości i zasad przewodnich. Organizacje mogą rozwijać posiadane już zdolności, dostosowując je do nowych potrzeb. Oficjalne FAQ PeopleCert o ITIL 5.
Dla liderów oznacza to perspektywę obejmującą rozpoznanie potrzeb, decyzje inwestycyjne, rozwój, dostarczanie, wsparcie i doskonalenie produktów oraz usług.
Governance łączy te działania ze strategią. Pomaga sprawdzać, czy organizacja rozwija właściwe możliwości i czy osiągane korzyści uzasadniają przyjęte koszty oraz ryzyko.
ITIL to zbiór dobrych praktyk wspierających zarządzanie produktami i usługami cyfrowymi oraz współtworzenie wartości z klientami i innymi interesariuszami.
Nazwa historycznie pochodzi od Information Technology Infrastructure Library. Współczesny zakres ITIL obejmuje znacznie więcej niż infrastrukturę: wspólny język, modele i wskazówki dotyczące organizacji pracy, podejmowania decyzji oraz doskonalenia usług.
ITIL pomaga łączyć technologię z celami biznesowymi. Jego koncepcje można wykorzystywać przy rozwiązywaniu incydentów, rozwijaniu produktów, współpracy z dostawcami i porządkowaniu odpowiedzialności za AI.
Wskazówki wymagają dopasowania do kontekstu organizacji. Znaczenie mają jej skala, cele, sposób pracy i potrzeby odbiorców usług. Lider wraz z zespołem powinien określić, jakie rozwiązania pomogą osiągnąć oczekiwane rezultaty i jak sprawdzić ich skuteczność.
Odpowiedzialne wykorzystanie AI wymaga wspólnego rozumienia celów, uprawnień i zasad współpracy. Dotyczy to liderów technologicznych, właścicieli produktów i usług, zespołów operacyjnych oraz osób odpowiedzialnych za procesy biznesowe.
Dobrym punktem wyjścia jest jedno rzeczywiste zastosowanie AI. Zbierz osoby zaangażowane w jego rozwój i utrzymanie. Wspólnie ustalcie:
Jeżeli przy którymś pytaniu pojawia się rozbieżność, macie konkretny temat do dalszej pracy. Wymiana perspektyw pozwala zobaczyć zależności, które trudno dostrzec z poziomu jednego zespołu.
Szkolenie ITIL może pomóc uporządkować wspólny język i odnieść poznane koncepcje do takich wyzwań. Wybór kolejnego kroku warto powiązać z rolą uczestników oraz decyzjami, za które odpowiadają.
Chcesz uporządkować podstawy zarządzania produktami i usługami cyfrowymi w swoim zespole? Sprawdź szkolenie ITIL Foundation (Version 5) w Conlea i odnieś jego zakres do kompetencji potrzebnych w Twojej organizacji.
Zostaw swój email, a będziemy regularnie informować Cię o nowych artykułach.

Szukasz informacji o ITIL 5? Sprawdź, jak wygląda aktualny schemat certyfikacji ITIL, co oznacza ITIL (Version 5) i jak zaplanować rozwój kompetencji. czytaj dalej

ITIL 4 dostarcza wskazówek jak wykorzystać możliwości IT w dostarczaniu usług. Poznaj główne koncepcje przedstawione w publikacji ITIL 4 Foundation. czytaj dalej

Ścieżka certyfikacji ITIL 4 zapewnia modułowe podejście do ITIL 4. Zbudowana jest z kompetencji skupionych na kluczowych aspektach praktyk ITIL. czytaj dalej

Podpowiadamy jak wygląda egzamin ITIL® 4 Foundation, jak się do niego przygotować i od czego rozpocząć naukę. czytaj dalej